


랜섬웨어, 이제 개발 서버까지 노린다
소프트웨어 개발 환경의 핵심 도구인 JetBrains TeamCity의 치명적 보안 취약점이 실제 랜섬웨어 공격에 악용되고 있는 것으로 확인됐다.
미국 사이버보안·인프라보안국(CISA)은 9월 23일 TeamCity On-Premises에서 발견된 CVE-2026-63077을 실제 공격에 악용되는 취약점 목록에 포함하고, 랜섬웨어 공격자들이 이를 이용하고 있다고 경고했다. 이 취약점의 CVSS 위험도는 9.8점(치명적)이다.
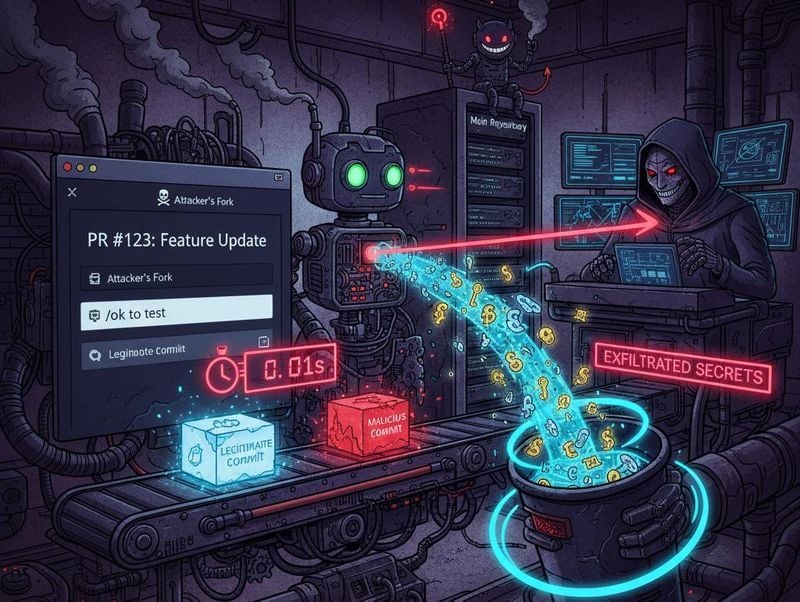
문제는 공격 대상이 일반적인 업무용 PC나 파일 서버가 아니라는 점이다. TeamCity는 소프트웨어의 코드 작성, 빌드, 테스트, 배포 과정을 자동화하는 CI/CD 플랫폼이다. 공격자가 개발 서버를 장악하면 소스코드와 인증정보뿐 아니라 빌드 과정과 배포 시스템까지 접근할 가능성이 있다.
CVE-2026-63077은 인증되지 않은 원격 공격자가 TeamCity의 특정 통신 프로토콜을 통해 운영체제 명령을 실행할 수 있는 취약점이다. 영향을 받는 버전은 2026.1.3 및 2025.11.7 이전 버전이며, CISA는 8월 5일 이 취약점을 실제 악용 사례가 확인된 KEV 목록에 추가했다.
이번 사례가 중요한 이유는 하나의 서버 침해가 소프트웨어 공급망 전체의 문제로 확대될 수 있기 때문이다. 개발 서버에는 소스코드뿐 아니라 클라우드 접근키, 저장소 인증정보, 서명키, 배포 권한 등이 연결되는 경우가 많다.
실제로 CISA와 미국 정부기관들은 과거에도 TeamCity 취약점이 공격에 이용될 경우 공격자가 소스코드와 서명 인증서에 접근하고 소프트웨어 빌드 및 배포 과정을 변조할 수 있다고 경고한 바 있다.
이번 사건은 기업의 패치 관리 범위를 다시 생각하게 한다.
많은 기업이 인터넷에 공개된 웹서버와 업무용 시스템은 집중적으로 관리하지만, 개발·빌드·배포 서버를 상대적으로 중요한 보안자산으로 분류하지 않는 경우가 있다.
그러나 공격자 입장에서는 개발 서버가 오히려 높은 가치의 접근권한을 제공할 수 있다.
#사이버보안 #랜섬웨어 #정보보안 #개발서버 #CI_CD #TeamCity #CVE #취약점 #소프트웨어공급망 #공급망보안 #해킹 #보안업데이트 #기업보안 #사이버공격 #보안뉴스
