


AI가 해커의 ‘두뇌’가 된다…공격 판단까지 자동화하는 악성코드 등장
사이버공격에 생성형 AI가 활용되는 수준이 한 단계 더 높아지고 있다. 단순히 피싱 문구를 만들거나 악성코드 작성을 돕는 수준을 넘어, 침해 이후 어떤 행동을 할지 AI가 판단하는 형태의 악성코드가 확인됐다.
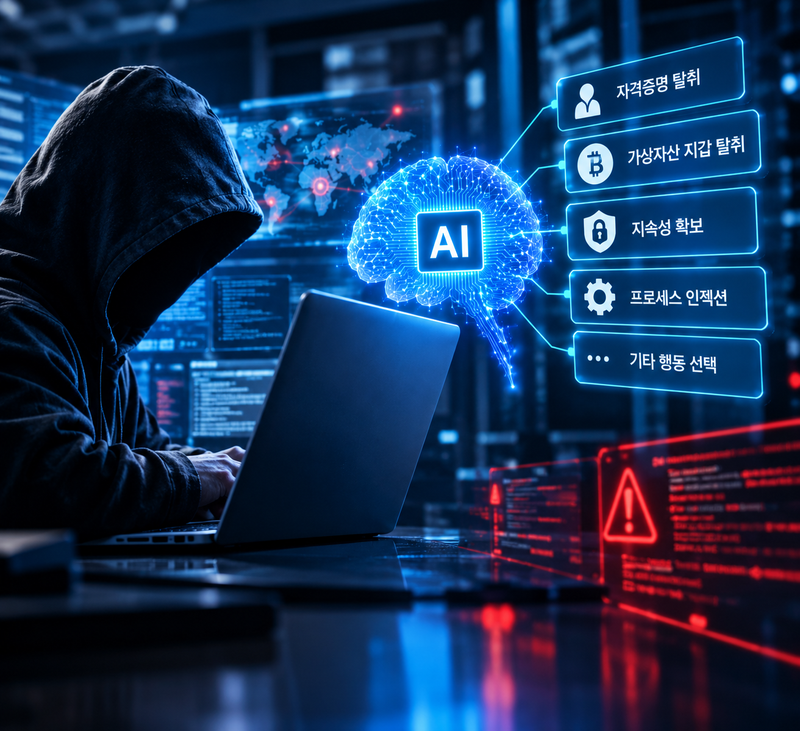
Check Point Research는 9월 28일 위협정보 보고서에서 CLOSEDQUORUM이라는 Windows 악성코드를 소개했다. 이 악성코드는 상용 AI 모델 4개를 활용해 침해 이후 수행할 행동을 결정하도록 설계된 것으로 분석됐다. 연구진은 자격증명과 가상자산 지갑 탈취, 지속성 확보, 프로세스 인젝션 등의 행동을 AI가 선택할 수 있다고 설명했다. 다만 실제 공격에 성공적으로 사용됐는지는 아직 확인되지 않았다.
이 변화의 핵심은 공격의 자동화 수준이다. 기존 공격은 공격자가 사전에 정해놓은 명령이나 스크립트를 실행하는 방식이 많았다. AI가 공격 과정에 개입하면 시스템 상황에 따라 다음 행동을 선택하는 방식으로 발전할 가능성이 있다.
국내 상황도 안심하기 어렵다. 2026년 상반기 국내 사이버 침해사고 신고 건수는 1,236건으로 전년 동기보다 19.5% 증가했다. 생성형 AI 확산과 함께 AI를 활용한 공격과 소프트웨어 공급망 공격의 고도화가 주요 위협으로 지적됐다.
앞으로 기업의 보안 수준은 단순히 “악성코드를 차단했는가”만으로 판단하기 어려워질 수 있다.
AI를 활용한 공격이 실제 환경에서 확대될 경우 공격자는 더 적은 인력으로 더 많은 시스템을 탐색하고, 침해 과정에서 새로운 상황에 대응할 수 있게 된다. 따라서 기업은 침입 차단뿐 아니라 침입을 전제로 한 탐지와 대응 체계를 함께 구축할 필요가 있다.
특히 관리자 계정, VPN, 클라우드 서비스, API 등 초기 침투에 이용될 수 있는 계정과 접점을 지속적으로 점검하고, 중요 시스템에 대한 접근권한을 최소화하는 것이 중요하다.
#사이버보안 #AI해킹 #인공지능보안 #악성코드 #사이버공격 #해킹 #랜섬웨어 #개인정보보호 #정보보안 #AI에이전트 #CLOSEDQUORUM #ThreatIntelligence
