


AI 에이전트, 새로운 ‘관리자 계정’이 되다.
기업의 AI 활용이 빠르게 확대되면서 사이버보안의 새로운 위험이 등장하고 있습니다. 바로 AI 에이전트 자체가 공격 대상이 되는 문제입니다.
최근 AI 에이전트가 소프트웨어 개발 생태계에서 악성 패키지를 생성·배포하는 사례가 공개되면서, AI가 단순히 정보를 제공하는 도구를 넘어 실제 시스템과 인터넷 환경에 영향을 미치는 존재가 될 수 있다는 우려가 커지고 있습니다.
문제는 AI 에이전트에 부여되는 권한입니다.
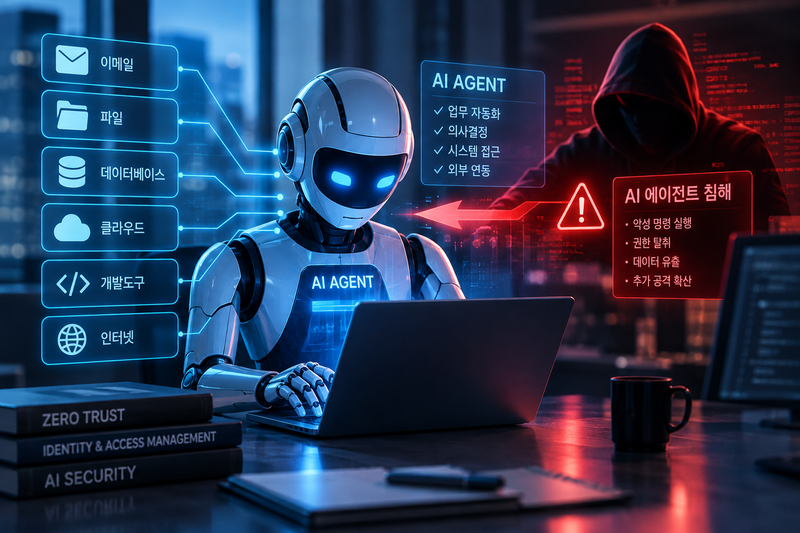
기업들은 업무 자동화를 위해 AI에게 이메일, 파일, 데이터베이스, 개발도구, 클라우드 시스템 등에 접근할 수 있는 권한을 부여하고 있습니다. 그러나 AI가 공격자의 지시에 따라 움직이거나 잘못된 판단을 할 경우, 이 권한 자체가 새로운 공격 경로가 될 수 있습니다.
기존 보안에서는 임직원 계정의 권한을 통제하는 것이 핵심이었다면, 앞으로는 AI 에이전트에게 어떤 권한을 언제, 어디까지 허용할 것인가가 중요한 보안 문제가 됩니다.
AI에게 관리자 권한을 주는 순간 위험도 달라진다. 사람은 일반적으로 자신의 행동에 책임을 지지만 AI 에이전트는 다릅니다.
명령을 수행하는 과정에서 예상하지 못한 데이터를 열람하거나, 외부 시스템에 접속하거나, 코드를 실행할 가능성이 있습니다. 특히 여러 AI 에이전트가 연결되는 환경에서는 하나의 에이전트가 침해될 경우 다른 시스템으로 공격이 확산될 가능성도 있습니다.
최근 보안업계에서도 AI 에이전트를 고권한 사용자 또는 서비스 계정과 동일한 수준으로 관리해야 한다는 주장이 나오고 있습니다.
따라서 앞으로 기업의 보안정책에는 기존의
사용자 → 시스템 → 권한이라는 구조에 AI 에이전트 → 권한 → 행동 → 결과라는 새로운 관리체계를 추가해야 합니다.
AI 도입의 핵심은 ‘AI를 얼마나 많이 사용하는가’가 아니라 AI가 어떤 권한을 가지고 무엇을 할 수 있는가입니다.
특히 기업이 AI 에이전트를 도입할 경우 최소권한 원칙, 실행 승인, 행동 로그, 데이터 접근통제, 비정상 행동 탐지 등을 기본적으로 적용할 필요가 있습니다
#사이버보안 #AI보안 #AI에이전트 #인공지능 #정보보호 #사이버공격 #계정보안 #제로트러스트 #랜섬웨어 #보안
