


프랑스 대형마트 냉장 시스템까지 해킹…사이버 공격이 식품 안전 위협한다.
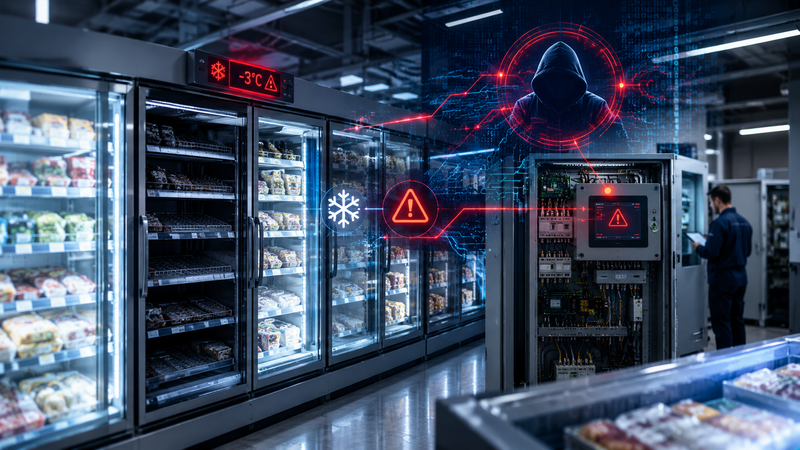
프랑스 대형마트의 냉장·냉동 설비가 사이버 공격을 받아 식품 변질과 화재 위험으로 이어지는 사건이 발생했다. 해킹이 개인정보 유출이나 금전 탈취에 그치지 않고, 실제 매장의 운영과 물리적 안전까지 위협할 수 있음을 보여주는 사례다.
이번 사건에서는 프랑스의 여러 유통업체가 피해를 입었으며, 인터마르셰(Intermarché)는 약 150개 매장에서 피해가 보고됐다. 일부 냉장·냉동 설비의 온도가 비정상적으로 상승하면서 식품이 손상되고 화재까지 발생한 것으로 전해졌다. 프랑스 수사당국과 국가 사이버보안 기관이 조사에 착수했다.
초기 보도에서는 덴마크 기업 댄포스(Danfoss)가 공급한 냉장 제어 시스템의 오래된 펌웨어와 관련된 취약점이 원인으로 지목됐다. 다만 구체적인 침입 경로와 공격자의 신원, 각 매장의 피해 원인은 조사 결과를 통해 확인해야 한다.
이번 사건의 핵심은 업무용 컴퓨터뿐 아니라 냉장 설비, 공조 시스템, 생산 장비처럼 물리적 환경을 제어하는 시스템도 사이버 공격의 표적이 될 수 있다는 점이다.
산업 현장에서는 운영기술(OT, Operational Technology) 시스템이 생산과 설비 운전을 담당한다. 이러한 시스템의 보안 업데이트가 늦거나 외부 네트워크와 충분히 분리되지 않으면, 취약점 하나가 영업 중단과 재고 손실, 안전사고로 이어질 수 있다. 특히 유통업체는 본사 전산망뿐 아니라 매장별 설비, 원격 유지보수 계정, 외부 장비 공급업체의 접근 권한까지 관리해야 한다.
일반 소비자들은 냉장·냉동 식품의 보관 상태가 의심스럽다면 외관이나 냄새만으로 안전성을 판단하지 말고, 해당 제품의 섭취를 피한 뒤 판매처 안내를 확인해야 하며 기업은 냉장·냉동 제어장치와 산업용 제어 시스템의 펌웨어 버전, 보안 업데이트 적용 여부를 전수 점검해야 한ㄷ.
사이버보안 사고는 데이터 유출에서 끝나지 않는다. 연결된 설비가 공격받으면 식품 안전과 영업, 물리적 안전까지 동시에 위협받을 수 있다.
#사이버보안 #사이버안보 #산업제어시스템 #OT보안 #스마트팩토리 #스마트리테일 #냉장설비 #랜섬웨어 #해킹사고 #공급망보안 #산업보안 #취약점관리 #펌웨어보안 #기업보안 #정보보호
본 기사는 자료 조사 및 기사 작성 과정에서 인공지능(AI)의 도움을 받았으며, 편집자의 검토를 거쳐 게재되었습니다.
